سلسله روایتهای «تبار طبیبان»

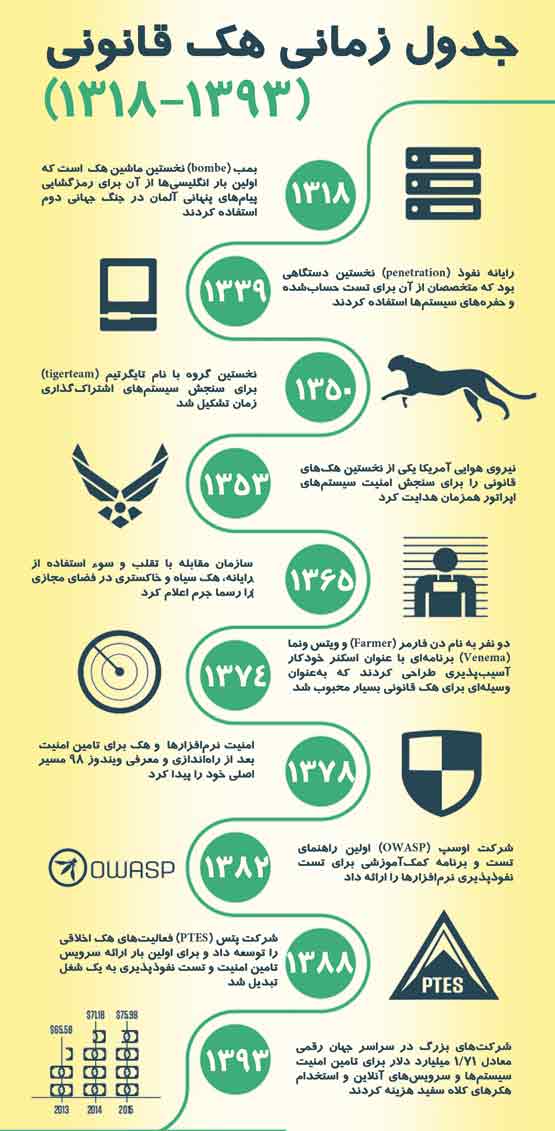
هکرها افرادی با انگیزهها و اهداف مختلف هستند که معمولا به سه دسته هکرهای کلاهسفید، کلاهخاکستری و کلاهسیاه تقسیم میشوند. هکرهای کلاهسیاه اهداف مخرب یا انتقامجویانه دارند و گاهی بهدنبال اهداف مالی هستند که باید با آنها مقابله شود.
هکرهای کلاهخاکستری معمولا افرادی هستند که با هدف به رخ کشیدن تواناییهای خود یا حتی سنجش تواناییها و در مواردی برای تفریح این کار را انجام میدهند. مجتبی عبدالهی، کارشناس امنیت شبکه و فضای مجازی درباره انواع فعالیت هکرها با اهداف گوناگون به جامجم میگوید: هکرهای به اصطلاح کلاهخاکستری به هیچ عنوان قابل اعتماد نیستند و تشخیص آنها بسیار سخت است. اما باید سازمانها این افراد را شناسایی و عملکرد آنها را هدفمند کنند. چنین افرادی میتوانند تبدیل به هکرهای کلاهسفید شوند و فعالیتهای هدفمند انجام دهند. ارزیابی آسیبپذیری و سپس ارائه راهکار برای مقابله با آسیبها میتواند از حمله هکرهای با اهداف تخریبگر جلوگیری کند.
در مقابل هکرهای کلاهسفید کسانی هستند که فعالیتهای آنها کاملا برنامهریزی شده و هدفمند است و درواقع به دنبال نقاط آسیبپذیر هستند که هکرهای کلاهسیاه ممکن است آنها را هدف حمله قرار دهند. در واقع هکرهای کلاهسفید به یک سیستم نفوذ و رخنههای امنیتی را پیدا میکنند و پیش از هکرهای کلاهسیاه وارد عمل میشوند. از این نظر کار مثبتی به نفع افزایش امنیت سیستمها انجام میدهند.
حشرههای مزاحم فضای مجازی
شبکههای ارتباطی و اینترنتی نیاز به تامین امنیت دارند تا امکان نفوذ افراد با اهداف و انگیزههای مختلف را کنترل کنند. کلمه باگ (Bug) در ادبیات علوم رایانه به معنای رخنه امنیتی و در واقع از همان کلمه باگ در زبان انگلیسی به معنای حشره میآید. جالب است بدانید اولین بار بعد از اینکه یک حشره باعث آسیب به برد الکترونیکی یک رایانه شد، این اصطلاح بهوجود آمد و اکنون هر رخنه و مشکل امنیتی نرمافزاری یا سختافزاری با این اصطلاح نام برده میشود. عبدالهی، درباره رخنههایی که به شکل فیزیکی یا مشکلات نرمافزاری وجود دارد، میافزاید: امروز رخنه امنیتی به معنای وجود یک ایراد برنامهنویسی یا مسیر قابل نفوذ به یک سامانه است. این رخنهها معمولا در فرآیند برنامهنویسی رخ میدهد. اما در مواردی در سختافزار هم این رخنهها دیده میشود. این رخنهها ممکن است روی برد الکترونیکی و هوشمند تجهیزات مختلف کار گذاشته شود.
اکنون در بیشتر تجهیزات شبکهای، ارتباطی، مخابراتی و سیستمهای بانکی و دولتی از قطعات خارجی استفاده میشود که اجازه میدهد افرادی به این دستگاه نفوذ و به اطلاعات دسترسی پیدا کنند. این یکی از مواردی است که باید برای تامین امنیت آن بیشتر تلاش کرد.
در مجموع برقراری امنیت در هر سیستم و شبکهای نیاز به لایههای حفاظتی مختلف دارد. مثل یک قلعه که دیوارها، نردهها، سربازهای محافظ، خندق و ... دارد و به این دفاع همهجانبه به اصطلاح دفاع در عمق گفته میشود. نصب آنتی ویروس، دیواره آتش (Firewall)، تجهیز تاسیسات امنیتی نسل جدید، گزارشگیری و بسیاری موارد دیگر لایههای امنیتی یک سیستم هستند که با قرار گرفتن کنار یکدیگر امنیت نسبی و مناسب ایجاد میکنند که بهآسانی قابل نفوذ نیست.
|
|
هکرهای کلاه خاکستری |
هکرهای کلاهسفید |
هکرهای کلاه سیاه |
|
هدف |
فعالیت این هکرها غیرقانونی و معمولا با اهداف مخرب انجام میشود |
این هکرها برای به چالش کشیدن یک وبگاه یا شبکه عملیات هک را انجام میدهند |
فعالیت این هکرها برای بالا بردن امنیت وبگاه یا شبکه رایانهای است. |
|
انگیزه |
اطلاعات را میدزدند و در مقابل آن پول دریافت میکنند |
صرفا برای تفریح هک میکنند |
برای حفاظت از اطلاعات هکمیکنند |
|
شیوه آموزش |
این افراد برای اهداف مخرب و انتقامجویانه آموزش میبینند |
این هکرها معمولا آموزش خاصی نمیبینند و تجربی هکمیکنند |
این هکرها آموزش میبینند و مهارتهای خود را توسعه میدهند |

موقعیت شغلی قانونی و سودمند
علاوه بر داشتن دانش رایانه و مهارت برنامهنویسی، تست نفوذ روی انواع سیستم عاملها، روترها و سوییچها، انواع فایروالها، حسگرهای امنیتی، شبکههای وایرلس و سرورهای وب از جمله مواردی است که یک هکر کلاهسفید باید به آن مسلط باشد و قابلیت مدیریت امنیت این شرایط را ایجاد کند. کارشناس امنیت شبکه در فضای مجازی درباره موقعیتهای شغلی که یک هکر کلاهسفید میتواند داشته باشد، توضیح میدهد: وضعیت اشتغال هکرهای کلاهسفید به عنوان کسانی که خدمات متفاوت و تخصصی ارائه میدهند در ایران و جهان بسیار مناسب است. حوزه امنیت در فضای شبکه و وب اکنون حوزهای درآمدزا محسوب میشود. با توجه به اینکه جنس تهدیدهای امروز یک سازمان از فیزیکی به سایبری تغییر پیدا کرده است، اکنون نیاز به افرادی وجود دارد که امنیت سایبری سازمانها و شرکتهای مختلف را تامین کنند. با توجه به این نیاز افراد در حوزه امنیت با گرایش آزمون نفوذ میتوانند بسرعت برای تامین امنیت سازمانهای مختلف آغاز به کار کنند. از طرفی دورههای آموزشی و تخصصی برای پرورش هکرهای قانونمند نیز نیاز است تا کسانی که چنین تخصصی پیدا میکنند، تبدیل به یک رخنهگر قانونمند شوند.
عبدالهی میافزاید: یک سازمان در ازای عملیاتی که انجام میدهد نیاز به تامین امنیت و داشتن متخصصانی در این زمینه دارد که تاکنون تعداد این افراد بسیار کمتر از نیاز است. معمولا افرادی با این تخصص ترجیح میدهند استخدام یک شرکت یا موسسه بخصوص نباشند و در مجموع این شغل، شغلی نیست که نیاز به استخدام تمام وقت یک فرد داشته باشد.
در این شرایط نیازی به این نیست که هکری با ایجاد مشکل برای یک وبگاه یا شبکه اهمیت کار خود را نشان دهد. ارائه خدمات، درآمدی چند برابر فروش تجهیزات دارد و معمولا کسی که میتواند چنین درآمدی از راه این تخصص به دست آورد، اجازه نمیدهد با رخنه به یک سیستم امنیتی، اعتبارش زیر سوال رود.
حفظ امنیت در فضای مجازی
همانطور که زمانی اطلاعات کاغذی بسیار مهم کاملا حفاظت میشد و در شرایط مختلف در صندوقهای امن نگهداری میشد یا حتی بعد از استفاده با دستگاههای خردکن از بین میرفت، امروزه حفظ امنیت در فضای مجازی بسیار مهم است. اما حساسیت فضای مجازی وقتی بیشتر میشود که در بسیاری موارد هویت واقعی به آسانی قابل شناسایی نیست. به همین علت حتی در مواردی که در حال انجام یک کار ساده مثل خرید اینترنتی هستید، توجه به خرید از وبگاه مطمئن و داشتن نماد اعتماد الکترونیک ضروری است.
انتخاب هوشمندانه گذرواژهها در وبگاهها و سامانههای مختلف، در کنار داشتن آنتیویروس بهروز و مناسب از دیگر راهکارهای افزایش امنیت در فضای مجازی است. اما در مجموع توصیه این کارشناس امنیت شبکه و فضای مجازی این است که افراد در فضای مجازی باید نسبت به تمام رخدادها بدبین باشند و میافزاید: به دلیل مبهم بودن پشت صحنه این فضا، افراد باید بسیار بااحتیاط با این موضوع برخورد کنند و نسبت به واکنشهایی که در فضای مجازی نشان میدهند بسیار محتاط عمل کنند.
سپیده شعرباف
{$convert_old_media}
سلسله روایتهای «تبار طبیبان»
بازگشت باشکوه اسطوره طنز