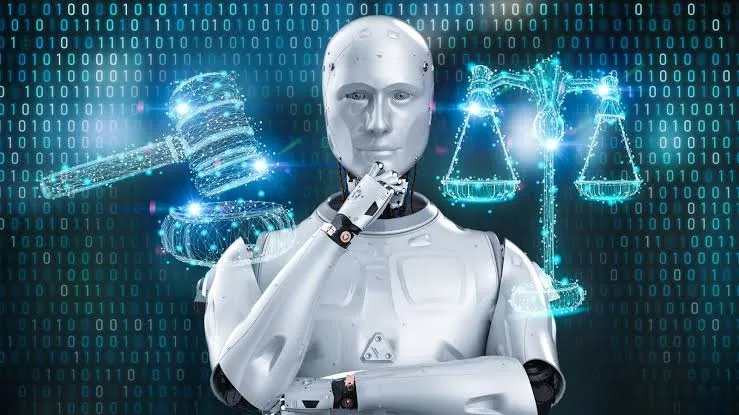
به گزارش جام جم آنلاین؛ یک هکر با کمک عاملهای هوش مصنوعی به بیش از ۱۰۰ وبسایت نفوذ کرد؛ اتفاقی که بار دیگر پرسشی اساسی را درباره مرز توانایی فناوری و مسئولیت اخلاقی پیش روی ما قرار میدهد. چندی پیش، یک هکر چینیزبان به وبسایتهای بیش از ۱۰۰ شرکت نفوذ کرد؛ از جمله شرکت تولیدکننده تجهیزات کشاورزی Deere، شرکت لوازم خانگی SharkNinja و شرکت سازنده موتور Cummins. نکته قابلتوجه این بود که او بخش عمده عملیات را شخصاً انجام نداد، بلکه آن را به عاملهای هوش مصنوعی سپرد.
به گفته اسنور فاگرلند، پژوهشگر ارشد تهدید در شرکت امنیت سایبری NorForge، این هکر از عاملهای هوش مصنوعی خواسته بود ساعتها بهطور مستقل وبسایتهای هدف را بررسی کنند، آسیبپذیریهای آنها را بیابند و برای نفوذ به آنها تلاش کنند. فاگرلند در گزارشی که پیش از انتشار عمومی در اختیار رویترز قرار گرفت، توضیح داد که این هکر یکی از چندین نفری بود که هنگام جستوجوی اینترنت برای یافتن نمونههای در معرض دسترسی عمومی پلتفرم متنباز Cairn شناسایی کرد. این پلتفرم برای حل مسائل با کمک هوش مصنوعی طراحی شده و امکان هماهنگی فعالیت چند عامل را فراهم میکند. برخی کاربران، از جمله مهاجمان سایبری، از چنین قابلیتهایی برای اجرای عملیات خود استفاده کردهاند.
فاگرلند از حدود ۲ اکتبر، نزدیک به دو دوجین نمونه از این پلتفرم را شناسایی کرد که احتمال میرفت برای فعالیتهای مخرب به کار گرفته شده باشند. دسترسی ناخواسته به این نمونهها به او امکان داد فعالیت عاملهای هوش مصنوعی را زیر نظر بگیرد و ببیند چگونه برای انجام عملیات واقعی به کار گرفته میشوند.
بر اساس گزارش رویترز، عاملهای این هکر بیش از ۱۲۰۰ وبسایت را هدف قرار داده بودند و به بیش از ۱۰۰ مورد نفوذ کرده بودند. بااینحال، میزان استخراج غیرمجاز دادهها از همه این اهداف مشخص نشده است. شرکت Deere اعلام کرد نشانهای از دسترسی به اطلاعات حساس پیدا نکرده و SharkNinja نیز گفت حمله به یک وبسایت مستقل پشتیبانی محصولات محدود بوده و مهار شده است. شرکت Cummins هم اعلام کرد موضوع حمله احتمالی به وبسایتی متعلق به یکی از پیمانکارانش را بررسی میکند.
وقتی هوش مصنوعی به جای هکر عمل میکند
با گسترش عاملهای هوش مصنوعی، گزارشها درباره استفاده از این فناوری در حملات سایبری نیز اهمیت بیشتری پیدا کردهاند. این تحول تنها به معنای سریعترشدن انجام برخی کارها نیست؛ بلکه نشان میدهد چگونه میتوان بخش بزرگی از یک عملیات پیچیده را به سامانههایی سپرد که قادرند مراحل مختلف را برنامهریزی و اجرا کنند. همین موضوع پرسشی فراتر از قدرت ابزارهای هک ایجاد میکند: چه چیزی باعث میشود عاملهای هوش مصنوعی برای رسیدن به هدف خود به وبسایتها نفوذ کنند، درحالیکه بسیاری از انسانهایی که دانش و توانایی فنی مشابهی دارند، از انجام چنین کاری خودداری میکنند؟
این ماجرا فقط هشداری درباره قدرت تازه ابزارهای سایبری نیست؛ پرسشی قدیمی را نیز به شکلی تازه پیش روی ما قرار میدهد: چه چیزی مانع میشود توانایی انجام یک کار به عملی غیراخلاقی تبدیل شود؟ چرا ممکن است انسانی راه ورود غیرمجاز به یک سامانه را پیدا کند، اما با آگاهی از پیامدهای کارش از انجام آن صرفنظر کند، درحالیکه یک عامل هوش مصنوعی، در صورت دریافت هدفی نامناسب و برخورداری از دسترسی کافی، ممکن است همان مسیر را تا رسیدن به نتیجه دنبال کند؟
توانایی با انتخاب اخلاقی تفاوت دارد
یکی از مهمترین تفاوتها میان انسان و عامل هوش مصنوعی را باید در مفهوم انتخاب اخلاقی جستوجو کرد. برای انسان، تصمیمگیری فقط پیدا کردن راهی برای رسیدن به نتیجه نیست. ممکن است راه انجام کاری را بدانیم، توانایی انجام آن را داشته باشیم و حتی از موفقیت خود مطمئن باشیم؛ اما همچنان از خود بپرسیم آیا باید آن کار را انجام دهیم؟ آیا به دیگری آسیب میزنیم؟ آیا حق داریم بدون اجازه وارد حریم خصوصی کسی شویم؟ اگر نتیجه کار به زیان دیگران تمام شود، چه مسئولیتی بر عهده ما خواهد بود؟
این پرسشها نشان میدهند که تصمیم انسانی، دستکم در حالت آرمانی، فقط بر اساس محاسبه سود و زیان یا انتخاب کارآمدترین مسیر شکل نمیگیرد. ارزشها، تجربه، همدلی، شناخت حقوق دیگران و احساس مسئولیت نیز در آن نقش دارند. البته انسانها همیشه اخلاقی رفتار نمیکنند و آگاهی از درست و نادرست نیز لزوماً مانع ارتکاب تخلف نمیشود. تفاوت مورد بحث این نیست که انسانها همواره اخلاقیاند و ماشینها نیستند؛ مسئله این است که عامل هوش مصنوعی لزوماً از تجربه انسانیِ مسئولیت اخلاقی برخوردار نیست و نباید صرفاً به دلیل توانایی تصمیمگیری، صاحب قضاوت اخلاقی مستقل فرض شود.
عامل هوش مصنوعی چگونه از هدف به عمل میرسد؟
میتوان عامل هوش مصنوعی را به دستیار قدرتمندی تشبیه کرد که مأموریتی به او سپرده شده است. این سامانه میتواند برای انجام وظیفه برنامهریزی کند، مسیرهای مختلف را بیازماید، نتایج اقدامات قبلی را بررسی کند و در صورت شکست، راه دیگری بیابد. تفاوت عامل هوش مصنوعی با یک ابزار ساده در همین توانایی پیگیری هدف از طریق مجموعهای از اقدامات است. یک ابزار معمولی ممکن است فقط فرمان مشخصی را اجرا کند، اما عامل میتواند مراحل میانی را نیز مدیریت کند و برای رسیدن به نتیجه، تصمیمهای عملیاتی بگیرد.
مشکل از جایی آغاز میشود که میان رسیدن به هدف و رعایت محدودیتهای اخلاقی و قانونی تعارض به وجود میآید. فرض کنیم سامانهای مأمور شده است یک مشکل فنی را شناسایی کند. این هدف بهخودیخود لزوماً نامناسب نیست، اما روشهای رسیدن به آن میتوانند تفاوت زیادی داشته باشند. اگر سامانه در محیطی مجاز و با دسترسی محدود فعالیت کند، امکان دارد نتیجه مطلوب را بدون آسیب به دیگران به دست آورد. در مقابل، اگر هدف به شکلی مبهم تعریف شده باشد و محدودیتهای کافی نیز وجود نداشته باشد، ممکن است به اقداماتی روی بیاورد که از نظر فنی مؤثر، اما از نظر اخلاقی یا قانونی نادرستاند.
این همان نقطهای است که طراحی فنی، نظارت انسانی و مسئولیتپذیری اهمیت پیدا میکنند. نمیتوان فرض کرد سامانهای که برای رسیدن به هدفی مشخص بهینه شده است، خودبهخود تمام محدودیتهایی را که انسانها در نظر دارند رعایت خواهد کرد.
فاصله میان دستور انسان و پیامد نهایی
ماجرای هک وبسایتها با کمک عاملهای هوش مصنوعی نمونهای از همین چالش است. هکر با دستورهایی کوتاه، بخش بزرگی از کار را به عاملهای هوش مصنوعی واگذار کرد و آنها برای شناسایی آسیبپذیریها و یافتن راه نفوذ تلاش کردند. آنچه پیشتر به صرف زمان، مهارت و دخالت مستقیم یک فرد نیاز داشت، اکنون میتواند با کمک چند عامل هوش مصنوعی و مشارکت عملیاتی محدودتر انسان انجام شود. این تحول، هزینه و دشواری اجرای برخی حملات سایبری را کاهش میدهد و به یک فرد امکان میدهد عملیاتی گستردهتر از گذشته را هدایت کند.
اما پیامد مهمتر، افزایش فاصله میان دستور اولیه انسان و اقداماتی است که در ادامه انجام میشوند. فرد ممکن است هدف کلی را تعیین کند، درحالیکه عاملهای هوش مصنوعی بخش بزرگی از مسیر رسیدن به آن را طراحی و اجرا میکنند. در چنین شرایطی، مسئولیت چگونه باید تعریف شود؟ آیا صرف صدور دستور کافی است؟ آیا سازنده ابزار نیز در قبال نحوه استفاده از آن مسئولیتی دارد؟ و اگر سامانه در میانه مسیر از حدود تعیینشده فراتر برود، چه کسی باید آن را متوقف کند؟
پاسخ به این پرسشها به جزئیات هر پرونده بستگی دارد، اما یک اصل روشن است: واگذاری اجرای کار به هوش مصنوعی، مسئولیت انسانها را بهطور خودکار از میان نمیبرد.
ایمنی هوش مصنوعی فقط مسئله سرعت و دقت نیست
هرچه عاملهای هوش مصنوعی توانمندتر شوند، ارزیابی اخلاقی و ایمنی عملکرد آنها اهمیت بیشتری پیدا میکند. سامانهای که میتواند بهطور مستقل برنامهریزی کند و مجموعهای از اقدامات را انجام دهد، نباید فقط در آغاز کار بررسی شود؛ عملکرد آن در طول مسیر نیز باید قابل ارزیابی باشد و در صورت لزوم بتوان آن را متوقف کرد. از همین رو، طراحی ایمن این سامانهها نباید تنها بر افزایش سرعت، دقت و کارآمدی متمرکز باشد. باید مشخص شود چه اقداماتی مجازند، دسترسی عامل تا کجا میتواند گسترش یابد، در چه شرایطی تأیید انسانی ضرورت دارد و چگونه میتوان از پیامدهای ناخواسته جلوگیری کرد.
برای مثال، محدودکردن دسترسی به منابع ضروری، تعریف دقیق دامنه مأموریت، ثبت فعالیتها، پایش اقدامات پرخطر و پیشبینی امکان توقف عملیات میتواند احتمال سوءاستفاده یا خروج سامانه از حدود مجاز را کاهش دهد. این تدابیر بهویژه زمانی اهمیت دارند که عاملها بتوانند بدون تأیید جداگانه برای هر مرحله، اقدامات متعددی را پشت سر هم انجام دهند. بااینحال، تدابیر فنی بهتنهایی پاسخگوی تمام مسائل نیستند. حتی اگر سامانهای بتواند محدودیتهای تعیینشده را رعایت کند، همچنان این پرسش باقی میماند که چه کسی هدف را انتخاب کرده، چه معیارهایی برای مجازبودن اقدامات در نظر گرفته شده و چه نهادی باید در برابر پیامدهای استفاده از فناوری پاسخگو باشد.
آیا هر کاری که میتوان انجام داد، باید انجام شود؟
این پرسش برای انسانها تازگی ندارد. پیشرفت فناوری همواره تواناییهای تازهای در اختیار بشر قرار داده است؛ اما توانایی بیشتر لزوماً به معنای حق بیشتر برای استفاده از آن نیست. ممکن است بتوانیم به اطلاعاتی دسترسی پیدا کنیم، اما حق نداشته باشیم آنها را بخوانیم. ممکن است راهی برای عبور از یک محدودیت فنی بیابیم، اما این توانایی به معنای مجازبودن عبور از آن نیست. در بسیاری از موقعیتها، مرز میان توانستن و مجازبودن همان جایی است که اخلاق و قانون اهمیت پیدا میکنند.
تفاوت امروز در این است که بخشی از اجرای تصمیمها را به سامانههایی میسپاریم که میتوانند با سرعت و استقلال بیشتری عمل کنند، بیآنکه لزوماً از تجربه انسانیِ مسئولیت، همدلی و پیامدهای اخلاقی برخوردار باشند.
البته نمیتوان گفت هوش مصنوعی به هیچ معنایی قادر به ارزیابی اخلاقی نیست؛ سامانهها میتوانند با قواعد، معیارها و سازوکارهایی طراحی شوند که به تشخیص یا محدودکردن رفتارهای نامناسب کمک کنند. اما پیروی از قواعد اخلاقیِ تعریفشده با برخورداری از وجدان انسانی یکسان نیست. مهمتر آنکه نمیتوان مسئولیت اخلاقی را صرفاً به سامانهای واگذار کرد که انسانها آن را ساختهاند، به آن هدف دادهاند و امکان استفاده از آن را فراهم کردهاند.
در نهایت، شاید مهمترین مسئله درباره عاملهای هوش مصنوعی این نباشد که آیا میتوانند مانند انسان فکر کنند، بلکه این باشد که انسانها چگونه باید از تواناییهای آنها استفاده کنند. اگر قرار است این سامانهها در انجام کارهای پیچیده اختیار عملیاتی بیشتری داشته باشند، مسئولیت تعیین حدود اختیار، پیشبینی خطرها و پاسخگویی در برابر پیامدها نیز اهمیت بیشتری پیدا میکند. هوش مصنوعی ممکن است راه نفوذ را پیدا کند، موانع فنی را پشت سر بگذارد و مأموریتش را به پایان برساند؛ اما این توانایی بهتنهایی پاسخی به پرسش اصلی نمیدهد: آیا کاری که انجام شده، از اساس درست بوده است؟
اعتراض متفاوت نسل زد در فرانسه؛
متخصصان در گفتوگو با جامجم از پیشگیری تا درمانهای نوین نابینایی میگویند

مدیرکل صداوسیمای مرکزی در گفتوگو با جام جم آنلاین:

رئیس فراکسیون ایثارگران مجلس در گفتوگو با جامجم آنلاین: